
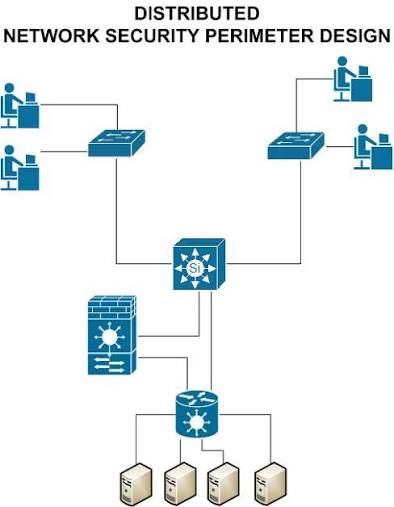
Mengapa Distributed Firewall Menjadi Kebutuhan Modern
Selama puluhan tahun, dunia TI mengandalkan keamanan perimeter. Prinsipnya sederhana: membangun tembok tinggi di sekeliling jaringan perusahaan. Semua lalu lintas masuk dan keluar diperiksa dengan ketat. Namun, apakah strategi ini masih relevan saat ini?
Dunia teknologi telah berubah secara drastis. Saat ini, aplikasi berjalan di cloud, workload bersifat dinamis, dan karyawan bekerja dari mana saja. Dalam kondisi ini, hanya mengandalkan firewall perimeter tidak lagi memberikan perlindungan yang memadai.
Distributed Firewall muncul sebagai evolusi keamanan yang lebih cerdas. Berbeda dengan firewall tradisional yang hanya menjaga gerbang, teknologi ini menanamkan kebijakan keamanan langsung di setiap workload. Inilah langkah krusial bagi organisasi yang ingin memperkuat postur keamanan digital mereka.
Transformasi Pola Ancaman dan Lateral Movement
Ancaman siber modern jarang terjadi secara frontal. Penyerang sering kali masuk melalui celah kecil, lalu melakukan lateral movement. Mereka berpindah dari satu server ke server lain secara diam-diam untuk mencari aset berharga.
Firewall perimeter tradisional dirancang untuk lalu lintas north-south (keluar-masuk). Sayangnya, ia sering kali buta terhadap aktivitas di dalam jaringan sendiri. Begitu penyerang menembus perimeter, mereka seolah-olah mendapatkan kunci akses ke seluruh isi rumah.
Oleh karena itu, organisasi membutuhkan kontrol yang lebih granular. Dengan Distributed Firewall, setiap server atau aplikasi memiliki pengawalnya sendiri. Jika satu sistem terkompromi, akses ke sistem lain tetap dapat dibatasi secara ketat.
Beralih dari Model Kastil ke Zero Trust
Model keamanan lama sering disebut sebagai konsep “Castle and Moat”. Setelah seseorang berhasil melewati parit pertahanan, mereka dianggap aman. Ini adalah asumsi yang sangat berbahaya di era digital.
Pendekatan Zero Trust mengubah paradigma tersebut. Prinsip utamanya adalah never trust, always verify. Tidak ada koneksi yang otomatis dianggap aman, baik dari luar maupun dalam jaringan.
Distributed firewall mendukung penuh implementasi Zero Trust. Dengan teknologi ini, administrator dapat menerapkan kebijakan berdasarkan identitas dan konteks, bukan hanya alamat IP. Setiap koneksi diuji kelayakannya sebelum diizinkan berkomunikasi.
Melindungi Traffic East-West yang Semakin Kompleks
Arsitektur TI modern sangat bergantung pada komunikasi internal atau east-west traffic. Aplikasi masa kini terbagi menjadi banyak mikroservis yang saling berkomunikasi secara terus-menerus.
Dahulu, fokus utama keamanan adalah melindungi pintu masuk. Namun, saat ini sebagian besar lalu lintas data justru terjadi di dalam data center. Membiarkan lalu lintas internal tanpa pengawasan adalah celah keamanan yang fatal.
Distributed Firewall memberikan visibilitas penuh pada lalu lintas internal. Kebijakan keamanan dapat diatur agar hanya aplikasi yang berwenang yang dapat saling berkomunikasi. Ini secara drastis mengurangi risiko kebocoran data internal.
Fleksibilitas Berbasis Software: Mengikuti Dinamika Bisnis
Infrastruktur modern bersifat sangat fleksibel dan dinamis. Server virtual berpindah, container dibuat dan dimusnahkan dalam hitungan detik. Firewall hardware tradisional sering gagal mengikuti kecepatan perubahan ini.
Pendekatan berbasis software menawarkan solusi. Kebijakan keamanan kini mengikuti workload ke mana pun ia berpindah. Jika sebuah aplikasi dipindahkan ke server lain, aturan keamanannya tetap melekat secara otomatis.
Hal ini memungkinkan tim TI untuk bergerak lebih cepat. Inovasi tidak lagi terhambat oleh proses konfigurasi jaringan manual yang rumit dan rentan terhadap kesalahan manusia.
Strategi Microsegmentation untuk Keamanan Maksimal
Manfaat paling signifikan dari Distributed Firewall adalah kemampuannya dalam melakukan microsegmentation. Bayangkan membagi jaringan Anda ke dalam ribuan kompartemen kecil yang kedap air.
Jika satu segmen terkena serangan, dampaknya tidak akan menyebar ke segmen lain. Ini adalah strategi pertahanan berlapis yang sangat efektif. Contohnya, sistem pembayaran tidak akan pernah bisa diakses oleh perangkat staf umum.
Microsegmentation bukan hanya membatasi akses masuk. Ini membatasi pergerakan penyerang setelah mereka berada di dalam. Dengan cara ini, Anda meminimalkan blast radius atau dampak kerusakan dari sebuah insiden siber.
Peran Penting Perimeter Tetap Ada
Meskipun distributed firewall sangat krusial, bukan berarti firewall perimeter harus dibuang. Keduanya memiliki peran yang saling melengkapi dalam arsitektur keamanan modern.
Perimeter firewall tetap berfungsi sebagai garis pertahanan pertama untuk memfilter koneksi internet yang tidak diinginkan. Sementara itu, distributed firewall bertugas menjaga lingkungan internal dan workload agar tetap aman dari ancaman yang berhasil menyelinap.
Strategi terbaik adalah menggabungkan keduanya. Gunakan perimeter untuk menjaga pintu luar, dan gunakan perlindungan terdistribusi untuk mengamankan aset di dalam rumah Anda.
Kesimpulan: Masa Depan Keamanan adalah Terdistribusi
Transformasi digital menuntut pendekatan keamanan yang tidak lagi statis. Tidak ada lagi satu pusat kendali yang cukup untuk melindungi seluruh aset digital yang tersebar di cloud maupun on-premise.
Dengan menerapkan Distributed Firewall, organisasi dapat membangun infrastruktur yang tangguh, tangkas, dan siap menghadapi ancaman masa depan. Keamanan bukan lagi sekadar membangun tembok, melainkan memastikan setiap aset mendapatkan perlindungan yang tepat di setiap titik koneksi.
Mulailah langkah transformasi keamanan Anda hari ini. Lindungi setiap beban kerja dan pastikan koneksi digital Anda selalu terverifikasi.