
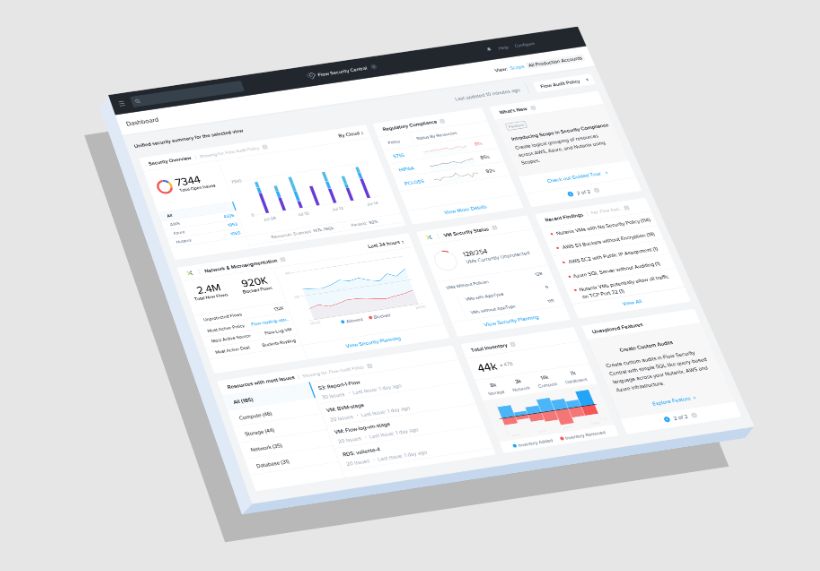
Di era hybrid cloud dan ancaman siber yang semakin kompleks, keamanan jaringan tidak lagi cukup hanya mengandalkan firewall tradisional di perimeter. Serangan modern tidak selalu datang dari luar—justru sering bergerak di dalam jaringan (east-west traffic) setelah penyerang berhasil masuk.
Untuk menjawab tantangan ini, Nutanix menghadirkan Nutanix Flow, sebuah solusi keamanan dan networking terintegrasi yang membawa konsep microsegmentation, Zero Trust, dan software-defined networking (SDN) langsung ke level hypervisor.
Masalah Utama: Ancaman Bergerak di Dalam Jaringan
Model keamanan tradisional biasanya fokus pada “tembok luar”:
- Firewall di edge
- Proteksi inbound traffic
- Filtering berdasarkan IP dan port
Namun kenyataannya, begitu satu sistem berhasil ditembus, penyerang dapat:
- Bergerak lateral antar VM
- Mengakses data sensitif internal
- Menyebarkan malware ke sistem lain
Inilah yang disebut lateral movement, salah satu teknik paling berbahaya dalam serangan modern.
Tanpa kontrol granular di dalam jaringan, organisasi tidak punya visibilitas atau kontrol terhadap pergerakan ini.
Apa Itu Nutanix Flow?
Nutanix Flow adalah solusi software-defined networking dan security yang terintegrasi langsung dengan platform Nutanix AHV dan Prism Central.
Fungsinya mencakup dua hal utama:
1. Flow Network Security
Fokus pada:
- Microsegmentation
- Distributed firewall
- Kebijakan keamanan berbasis aplikasi dan VM
2. Flow Virtual Networking
Fokus pada:
- Jaringan overlay (VPC)
- Virtual routing
- Isolasi network secara logis tanpa konfigurasi fisik kompleks
Dengan pendekatan ini, keamanan tidak lagi bergantung pada perangkat fisik, tetapi diterapkan langsung di setiap workload.
Konsep Inti: Microsegmentation
Microsegmentation adalah teknik memisahkan workload satu sama lain di level sangat granular—bahkan hingga level VM atau container.
Artinya:
- VM A hanya bisa berkomunikasi dengan VM yang diizinkan
- Semua komunikasi lain otomatis diblok
- Kebijakan mengikuti workload, bukan IP address
Ini sangat penting karena IP address bisa berubah, tetapi identitas workload tetap konsisten.
Zero Trust di Level Infrastruktur
Nutanix Flow secara langsung mendukung strategi Zero Trust, yaitu prinsip:
Tidak ada perangkat atau koneksi yang dipercaya secara default.
Dengan Flow:
- Setiap komunikasi harus diverifikasi
- Akses diberikan berdasarkan kebijakan
- Semua traffic antar workload dapat dikontrol dan diaudit
Ini membantu organisasi mengurangi risiko:
- Unauthorized access
- Ransomware spreading
- Privilege escalation
Bagaimana Flow Bekerja di Dunia Nyata
Flow bekerja langsung di hypervisor (AHV), sehingga tidak membutuhkan perubahan besar pada jaringan fisik.
Cara kerjanya:
- Administrator mengelompokkan VM menggunakan kategori (tags)
- Kebijakan keamanan dibuat berdasarkan aplikasi atau grup
- Flow menerapkan aturan firewall langsung di setiap host
- Semua traffic antar VM dipantau dan dikontrol secara real-time
Hasilnya adalah kontrol keamanan yang:
- Terdistribusi
- Konsisten
- Otomatis mengikuti perubahan workload
Keunggulan Utama Nutanix Flow
1. Tanpa perubahan jaringan fisik
Flow bekerja sepenuhnya di software, sehingga tidak perlu:
- Mengubah switch
- Mengubah VLAN kompleks
- Mengubah routing besar-besaran
2. Kebijakan berbasis aplikasi, bukan IP
Keamanan tidak lagi bergantung pada alamat IP yang dinamis, tetapi:
- Nama aplikasi
- Kategori workload
- Identitas VM
3. Visibilitas penuh traffic aplikasi
Flow memberikan kemampuan untuk:
- Melihat komunikasi antar VM
- Memetakan dependency aplikasi
- Mengidentifikasi traffic tidak sah
4. Mengurangi risiko ransomware
Dengan microsegmentation:
- Penyebaran malware dibatasi
- Setiap workload menjadi “isolated zone”
- Blast radius serangan menjadi sangat kecil
5. Integrasi native dengan Nutanix Cloud Platform
Flow terintegrasi langsung dengan:
- AHV hypervisor
- Prism Central management
- Nutanix Kubernetes Platform (untuk container workload)
Flow dalam Konteks Hybrid Cloud
Flow tidak hanya bekerja di data center, tetapi juga mendukung lingkungan hybrid cloud.
Dengan pendekatan ini, organisasi bisa:
- Menjaga kebijakan keamanan konsisten
- Mengontrol workload di cloud dan on-prem
- Menghindari fragmentasi security policy
Ini sangat penting di era multi-cloud yang semakin kompleks.
Dampak untuk Perusahaan
Implementasi Nutanix Flow memberikan dampak nyata:
1. Keamanan meningkat drastis
Serangan lateral movement bisa dibatasi sejak awal.
2. Operasional lebih sederhana
Tidak perlu mengelola ribuan rule firewall manual.
3. Respon insiden lebih cepat
Tim IT dapat melihat dan mengisolasi traffic berbahaya lebih cepat.
4. Compliance lebih mudah
Mendukung standar seperti:
- PCI-DSS
- HIPAA
- NIST Zero Trust
Tantangan yang Diselesaikan Flow
Flow secara langsung menyelesaikan masalah utama infrastruktur modern:
- Kompleksitas network policy
- Kurangnya visibilitas antar VM
- Risiko lateral movement
- Kesulitan implementasi Zero Trust
Dengan pendekatan software-defined, semua ini disederhanakan menjadi satu sistem terpusat.
Kesimpulan: Keamanan Modern Harus Ada di Dalam, Bukan Hanya di Pinggir
Nutanix Flow menunjukkan perubahan besar dalam cara kita memandang keamanan jaringan.
Jika dulu keamanan fokus pada perimeter, sekarang realitasnya adalah:
Ancaman sudah berada di dalam jaringan, sehingga perlindungan harus ada di setiap workload.
Dengan microsegmentation, distributed firewall, dan Zero Trust policy, Flow memberikan pendekatan yang:
- Lebih granular
- Lebih otomatis
- Lebih scalable
- Lebih sesuai dengan cloud modern
Pada akhirnya, Flow bukan hanya alat keamanan, tetapi fondasi untuk membangun arsitektur cloud yang benar-benar aman dari dalam ke luar.
Jika Anda ingin memahami lebih dalam bagaimana Nutanix dapat menghadirkan inovasi pada infrastruktur TI Anda, inilah saat yang tepat untuk melangkah lebih jauh.
Segera hubungi Nutanix Indonesia atau PT. iLogo Infralogy Indonesia untuk mendapatkan konsultasi komprehensif serta pendampingan implementasi yang sesuai dengan kebutuhan bisnis Anda.
Dengan dukungan solusi Nutanix HCI, Anda dapat mengoptimalkan performa infrastruktur sekaligus mempercepat transformasi menuju Kubernetes dan cloud-native environment yang lebih modern.
Bersama kami, bangun fondasi TI yang lebih efisien, fleksibel, dan siap mendukung pertumbuhan bisnis Anda di masa depan.